Hackeo de WhatsApp por "Los Tres Puntitos": El nuevo modus operandi de extorsión
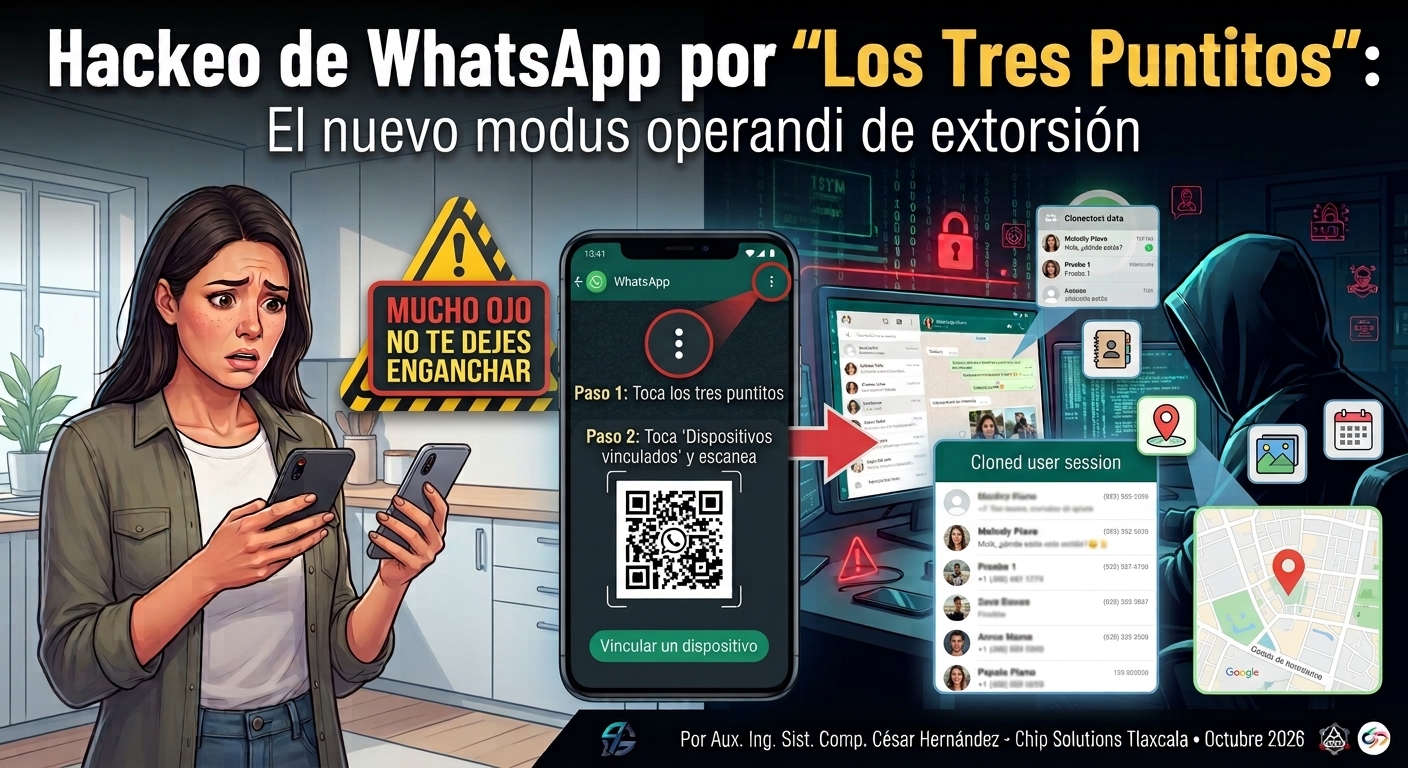
Infografía técnica que ilustra el proceso de vinculación remota e ingeniería social utilizado por los atacantes.
A falta de herramientas sencillas para la clonación física de tarjetas SIM gracias a las nuevas normativas de seguridad, los ciberdelincuentes han migrado hacia la ingeniería social. Analizamos un caso real atendido en nuestro laboratorio técnico para alertar a la comunidad.
¿Cómo opera el engaño?
Bajo el pretexto de una supuesta entrega de paquetería o validación de una ruta de entrega, los atacantes manipulan al usuario mediante llamadas o mensajes telefónicos para guiarlo a realizar un procedimiento de vinculación remota. Al acceder al menú de configuración (los tres puntitos) e ingresar a "Dispositivos vinculados", el usuario termina escaneando o ingresando un código que clona su sesión de forma instantánea en la estación del delincuente.
⚠️ Consecuencia del ataque
Los extorsionadores congelan la pantalla del móvil de la víctima mediante aplicaciones trampa durante unos 20 minutos. En ese lapso, suplantan su identidad exigiendo depósitos de emergencia a sus contactos por cualquier cantidad de dinero que se le ocurra al extorsionador en el momento. Además, aprovechan el control del equipo para infiltrarse en las cuentas vinculadas, cambiando contraseñas y modificando los métodos de seguridad para adueñarse de toda la identidad digital del afectado.
Lección de Laboratorio: El peligro de perder el acceso a Google
En un caso real reciente atendido en nuestro establecimiento, detectamos que el impacto del ataque se multiplica cuando el usuario no tiene guardada ni respaldada la contraseña de su cuenta de Google. Al no tener el control de esta credencial primaria, el proceso de recuperación se vuelve sumamente difícil.
Los ciberdelincuentes actúan con rapidez: tras congelar el equipo, acceden a la configuración del correo, cambian la contraseña e inmediatamente modifican el método de Verificación de 2 Factores (2FA). Esto bloquea por completo al propietario legítimo y anula los canales tradicionales de rescate de la cuenta.
Protocolo Técnico de Recuperación en Laboratorio
En el laboratorio de Chip Solutions aplicamos una respuesta en cuatro fases para desarticular el ataque:
- Saneamiento de Hardware: Borrado completo de fábrica (Factory Reset) del dispositivo afectado para eliminar herramientas de manipulación y aplicaciones espía de control remoto.
- Contramedida de Interrupción Inmediata: Extracción física de la tarjeta SIM del teléfono comprometido para colocarla en una terminal limpia de pruebas en nuestro laboratorio. Desde este nuevo dispositivo, forzamos de forma intencional un intento de inicio de sesión en WhatsApp; esta acción activa las alertas automáticas de Meta y provoca que los servidores pongan la cuenta bajo una estricta revisión de seguridad y bloqueo temporal, desconectando de inmediato al extorsionador.
- Aislamiento de la Línea (Esquema de Enfriamiento): Resguardo del chip físico de la compañía telefónica afectada manteniéndolo conectado permanentemente en la terminal limpia de pruebas por un lapso de 48 horas. Este esquema permite recibir alertas de red y SMS de soporte, mientras los servidores de validación de Meta se estabilizan y "enfrían" borrando el historial de peticiones simultáneas del atacante, garantizando un posterior inicio de sesión limpio.
- Bloqueo Centralizado en Servidores de Meta: Envío de solicitudes críticas de suspensión directamente a los canales corporativos de WhatsApp y WhatsApp Business, bloqueando de golpe el acceso del hacker a nivel internacional.
🛡️ Guía preventiva y de blindaje para el usuario
- Protege tu Cuenta de Google: Mantén siempre anotada y a salvo tu contraseña en un lugar físico seguro o en un gestor de contraseñas confiable. Si no la recuerdas, actualízala hoy mismo.
- Descarga Códigos de Respaldo: Al activar la verificación en dos pasos en Google, descarga e imprime los códigos de recuperación únicos de 8 dígitos. Te permitirán retomar el control de tu correo si un extorsionador cambia tus factores de autenticación.
- Activa el PIN de WhatsApp: Configura de forma inmediata la Verificación en Dos Pasos en tus aplicaciones de comunicación para generar un PIN de seguridad de 6 dígitos intransferible.
- Corta la comunicación: Evita seguir instrucciones telefónicas de extraños referentes al menú de vinculación de dispositivos. Ninguna paquetería o telefónica legítima te pedirá escanear códigos QR de vinculación.